Domain große-literatur.de kaufen?
Wir ziehen mit dem Projekt
große-literatur.de um.
Sind Sie am Kauf der Domain
große-literatur.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain große-literatur.de kaufen?
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
Ähnliche Suchbegriffe für Stream-Feeds
Top-Angebote
Produkte zum Begriff Stream-Feeds:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.35985,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Was macht ein Lektor im Verlag?
Was macht ein Lektor im Verlag? Ein Lektor im Verlag ist für die redaktionelle Betreuung von Büchern zuständig. Dazu gehört das Korrekturlesen, das Überarbeiten von Texten, das Anpassen von Inhalten an die Zielgruppe und das Überwachen des gesamten Produktionsprozesses. Der Lektor arbeitet eng mit Autoren zusammen, um ihre Texte zu verbessern und sie auf den Markt vorzubereiten. Zudem ist er für die Auswahl neuer Manuskripte verantwortlich und entscheidet, welche Bücher veröffentlicht werden. **
-
Wie wird man Lektor im Verlag?
Um Lektor im Verlag zu werden, benötigt man in der Regel ein abgeschlossenes Studium im Bereich Germanistik, Literaturwissenschaft oder einem ähnlichen Fach. Praktische Erfahrungen, zum Beispiel durch Praktika in Verlagen oder Redaktionen, sind ebenfalls von Vorteil. Es ist wichtig, ein gutes Gespür für Texte und Sprache zu haben sowie über ein hohes Maß an Kreativität und Organisationstalent zu verfügen. Zusätzlich sind Kommunikationsfähigkeit und Teamarbeit wichtige Fähigkeiten, da man als Lektor eng mit Autoren, Übersetzern und anderen Verlagsmitarbeitern zusammenarbeitet. Es kann auch hilfreich sein, sich durch Verlagspraktika oder Volontariate gezielt auf eine Tätigkeit als Lektor vorzubereiten. **
-
Laggt der Warzone-Stream, aber der Fortnite-Stream nicht?
Es ist möglich, dass der Warzone-Stream aufgrund von Netzwerkproblemen oder einer höheren Anforderung an die Systemressourcen laggt. Fortnite könnte möglicherweise weniger Ressourcen benötigen oder das Netzwerk besser nutzen, was zu einem reibungsloseren Stream führt. Es könnte auch an individuellen Einstellungen oder Optimierungen liegen, die für den Fortnite-Stream vorgenommen wurden. **

Wie wird man Lektor in einem Verlag?
Um Lektor in einem Verlag zu werden, ist in der Regel ein abgeschlossenes Studium im Bereich Germanistik, Literaturwissenschaft oder einem ähnlichen Fach erforderlich. Zusätzlich sind praktische Erfahrungen im Verlagswesen, beispielsweise durch Praktika oder Volontariate, von Vorteil. Es ist wichtig, über ein gutes Sprachgefühl, eine hohe Textsicherheit und eine ausgeprägte Kreativität zu verfügen. Zudem sollte man ein breites Interesse an Literatur und aktuellen Trends im Buchmarkt mitbringen. Networking und Kontakte in der Branche können ebenfalls hilfreich sein, um als Lektor Fuß zu fassen. **
Hängen Nord Stream 1 und Nord Stream 2 irgendwie zusammen?
Ja, Nord Stream 1 und Nord Stream 2 sind zwei separate Pipelines, die jedoch das gleiche Ziel haben: Erdgas von Russland nach Europa zu transportieren. Nord Stream 2 ist eine Erweiterung der bereits bestehenden Nord Stream 1 Pipeline und soll die Kapazität erhöhen. Beide Pipelines sind umstritten und haben politische und wirtschaftliche Auswirkungen auf die beteiligten Länder. **
Top-Angebote
Produkte zum Begriff Stream-Feeds:
-
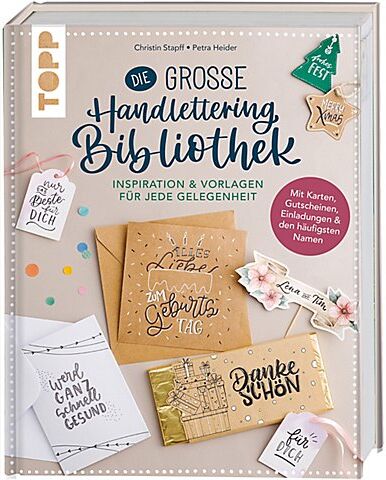
Buch "Die große Handlettering-Bibliothek"Die große Handlettering-Bibliothek. Ein Buch voller Inspirationen für Karten, Geschenke und schöne Deko-Ideen - mit Schritt-für-Schritt-Anleitungen für einzelne Projekte und individuellen Vorlagen für alle denkbaren Gelegenheiten wie Geburtstag, Hochzeit, Weihnachten, Ostern oder Geburt. Alle Vorlagen lassen sich auch einfach abpausen und stehen als Download bereit. Der Anleitungsteil hilft allen, die ihre Lettering-Kenntnisse auffrischen möchten. Die liebevoll geschriebene Sammlung der häufigsten Namen und einige hilfreiche Alphabete machen die Bibliothek komplett. Buch mit 156 Seiten. Größe: 19,5 x 25 cm.Verlag: frechverlag18,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
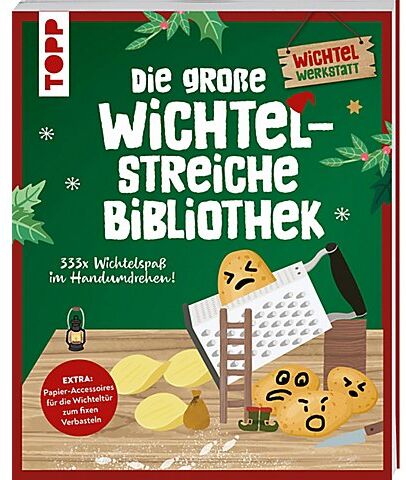
Buch "Die große Wichtelstreiche-Bibliothek"Die große Wichtelstreiche-Bibliothek. Warum ist der Orangensaft plötzlich blau? Wohin ist der zweite Schuh verschwunden? Und steckt da wirklich ein Teddybär im Jackenärmel? Wichtelstreiche sind ein zauberhaftes Highlight in der Vorweihnachtszeit und sorgen für magische Momente im Familienalltag. Das Beste: Sie lassen sich schnell und ohne viel Vorbereitung umsetzen! Alles, was Sie brauchen, sind ein paar Alltagsgegenstände – und natürlich kreative Ideen! Mit über 300 blitzschnellen Streichen bietet dieses Buch eine riesige Sammlung an lustigen und originellen Überraschungen für Ihre Wichteltür. Ob freche Streiche oder herzerwärmende Szenen – hier finden Wichtelfans alles, um die Adventszeit unvergesslich zu machen! Buch mit 128 Seiten. Größe: 17 x 21 cm.Das erwartet Sie:über 300 einfache WichtelstreicheInspirationen für jeden Geschmackschnell vorbereitet und mit Alltagsgegenständen umsetzbarEXTRA: farbenfrohe Papier-Accessoires auf festem Papier zum Ausschneiden und Aufstellenideal für Wichtel-Neulinge und -Profis!Verlag: frechverlag, Autorin: ChristineSchlitt13,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Was macht ein Lektor im Verlag?
Was macht ein Lektor im Verlag? Ein Lektor im Verlag ist für die redaktionelle Betreuung von Büchern zuständig. Dazu gehört das Korrekturlesen, das Überarbeiten von Texten, das Anpassen von Inhalten an die Zielgruppe und das Überwachen des gesamten Produktionsprozesses. Der Lektor arbeitet eng mit Autoren zusammen, um ihre Texte zu verbessern und sie auf den Markt vorzubereiten. Zudem ist er für die Auswahl neuer Manuskripte verantwortlich und entscheidet, welche Bücher veröffentlicht werden. **
Ähnliche Suchbegriffe für Stream-Feeds
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.35985,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kruse, Otto: Lesen und SchreibenLesen und Schreiben , Diese grundlegende Einführung wurde für die 3. Auflage um das Kapitel "Denken" erweitert. Kritisches Denken ist eine Voraussetzung für Lesen und Schreiben, aber wir lesen und schreiben auch, um unser Denken zu entwickeln. Anstatt mühsam aus Fehlern zu lernen, erfährt man hier alles über den richtigen Umgang mit Texten. Der Band hilft, die vielfältigen Anforderungen zu verstehen und passende Lösungen zu finden. Weitere wichtige Themen: Textsorten in Studium und Wissenschaft, Dokumentation des Gelesenen, Unterschiede zum schulischen Schreiben, Umgang mit Schreibblockaden, Lesen und Schreiben in Praxis und Beruf. , Sonstige > Wasser- & Sanitärsysteme , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20180326, Produktform: Kartoniert, Titel der Reihe: UTB basics#3355#~Studieren, aber richtig##, Autoren: Kruse, Otto, Auflage: 18003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 216, Keyword: Bachelor Thesis; Bachelorarbeit; Hausarbeit; Kritisches Lesen; Lehrbuch; Lesen; Masterarbeit; Schreibblockaden; Schreiben; Schreibprojekt; Seminararbeit; Studium; Umgang mit Texten; Wissenschaftlich Schreiben; Wissenschaftliche Abschlussarbeit; Wissenschaftliches Lesen und Schreiben; utb, Fachschema: Forschung (naturwissenschaftlich)~Lernen / Lernmethoden, Lerntechniken~Arbeit (geistig) / Wissenschaftliches Arbeiten~Wissenschaftliches Arbeiten - Wissenschaftlicher Mitarbeiter~Bildungssystem~Bildungswesen, Fachkategorie: Wissenschaftliche Forschung~Schreiben, Technical Writing, Styleguides~Schule und Lernen~Bildungssysteme und -strukturen, Bildungszweck: für die Hochschule, Warengruppe: HC/Erziehung/Bildung/Allgemeines /Lexika, Fachkategorie: Lerntechniken, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: UTB GmbH, Verlag: UTB GmbH, Verlag: UTB, Co-Verlag: Uvk Verlag, Co-Verlag: Uvk Verlag, Länge: 214, Breite: 151, Höhe: 18, Gewicht: 341, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783825243036 9783825233556, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,23,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird man Lektor im Verlag?
Um Lektor im Verlag zu werden, benötigt man in der Regel ein abgeschlossenes Studium im Bereich Germanistik, Literaturwissenschaft oder einem ähnlichen Fach. Praktische Erfahrungen, zum Beispiel durch Praktika in Verlagen oder Redaktionen, sind ebenfalls von Vorteil. Es ist wichtig, ein gutes Gespür für Texte und Sprache zu haben sowie über ein hohes Maß an Kreativität und Organisationstalent zu verfügen. Zusätzlich sind Kommunikationsfähigkeit und Teamarbeit wichtige Fähigkeiten, da man als Lektor eng mit Autoren, Übersetzern und anderen Verlagsmitarbeitern zusammenarbeitet. Es kann auch hilfreich sein, sich durch Verlagspraktika oder Volontariate gezielt auf eine Tätigkeit als Lektor vorzubereiten. **
-
Laggt der Warzone-Stream, aber der Fortnite-Stream nicht?
Es ist möglich, dass der Warzone-Stream aufgrund von Netzwerkproblemen oder einer höheren Anforderung an die Systemressourcen laggt. Fortnite könnte möglicherweise weniger Ressourcen benötigen oder das Netzwerk besser nutzen, was zu einem reibungsloseren Stream führt. Es könnte auch an individuellen Einstellungen oder Optimierungen liegen, die für den Fortnite-Stream vorgenommen wurden. **
-
Wie wird man Lektor in einem Verlag?
Um Lektor in einem Verlag zu werden, ist in der Regel ein abgeschlossenes Studium im Bereich Germanistik, Literaturwissenschaft oder einem ähnlichen Fach erforderlich. Zusätzlich sind praktische Erfahrungen im Verlagswesen, beispielsweise durch Praktika oder Volontariate, von Vorteil. Es ist wichtig, über ein gutes Sprachgefühl, eine hohe Textsicherheit und eine ausgeprägte Kreativität zu verfügen. Zudem sollte man ein breites Interesse an Literatur und aktuellen Trends im Buchmarkt mitbringen. Networking und Kontakte in der Branche können ebenfalls hilfreich sein, um als Lektor Fuß zu fassen. **
-
Hängen Nord Stream 1 und Nord Stream 2 irgendwie zusammen?
Ja, Nord Stream 1 und Nord Stream 2 sind zwei separate Pipelines, die jedoch das gleiche Ziel haben: Erdgas von Russland nach Europa zu transportieren. Nord Stream 2 ist eine Erweiterung der bereits bestehenden Nord Stream 1 Pipeline und soll die Kapazität erhöhen. Beide Pipelines sind umstritten und haben politische und wirtschaftliche Auswirkungen auf die beteiligten Länder. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.